Безопасны ли GPL-плагины? Что проверить до установки
Лицензия GPL не подтверждает безопасность загрузки. Разберитесь, как проверить источник и файлы плагина, выявить известные риски и организовать обновления.
Безопасны ли GPL-плагины? Они могут быть безопасными, но надпись GPL сама по себе ничего не говорит о безопасности конкретного скачанного архива. Для обоснованного решения нужно выяснить, откуда взяты файлы, что в них изменили, есть ли у этой версии известные уязвимости и как вы будете получать исправления.
Низкая цена не доказывает наличие вредоносного кода. Дорогая подписка тоже не гарантирует, что в программе нет уязвимостей. Полезнее оценивать сам пакет плагина и условия его дальнейшего обслуживания, чем делать вывод по стоимости или рекламному значку.
В этом руководстве разберём, как проверить GPL-плагин WordPress до запуска, что действительно показывают распространённые проверки безопасности и в каких случаях установку лучше отложить.
GPL определяет права на код, а источник загрузки — происхождение файлов
WordPress распространяется по GNU General Public License. Код, на который распространяется GPL, можно использовать, изучать, изменять и передавать другим при соблюдении условий соответствующей лицензии. Продажа копии совместима с GPL: это объясняется в ответах GNU о продаже программ по GPL.
Однако эти права не подтверждают подлинность ZIP-файла. Описание лицензии не показывает, добавил ли посредник свой код, соответствует ли содержимое ожидаемому продукту и продолжает ли разработчик обслуживать эту версию. Основы лицензирования подробнее разобраны в статье «Что такое лицензия GPL?».
Это различие важно и для nulled-плагинов WordPress. GPL — название лицензии. Словом nulled обычно обозначают изменённые премиальные сборки, часто с удалёнными проверками лицензирования или функциями, которые представлены как разблокированные. Изменение само по себе не обязательно вредоносно. При этом право изменять GPL-код не означает права доступа к облачным сервисам разработчика. Любое необъяснённое изменение стоит изучить до запуска на сервере.
В сравнении GPL и nulled-плагинов мы подробнее объясняем термины. Здесь задача уже: понять, какие сведения дают основания доверять именно вашему скачанному пакету.
Три причины, по которым плагин может создать проблему безопасности
Кто-то изменил пакет до того, как вы его получили
В изменённом плагине может оказаться бэкдор — скрытый доступ к сайту. Такой код способен создавать учётные записи администраторов, перенаправлять посетителей или мешать работе средств защиты. В опубликованном расследовании 2025 года Wordfence описала изменённые плагины, ослаблявшие защиту сайтов: в частности, они отключали Wordfence и скрывали вредоносную активность. Исследователи назвали устаревшие nulled-загрузки вероятным путём проникновения в этой кампании.
Этот случай показывает возможный механизм атаки. Он не доказывает, что каждая сторонняя GPL-копия содержит вредоносный код, и не позволяет посчитать долю заражённых GPL-загрузок. Практический вывод другой: если сначала установить неизвестный пакет, а затем сканировать сайт, вредоносный код может успеть выполниться до проверки.
Уязвимость есть в исходном плагине
Уязвимость плагина WordPress может присутствовать и в неизменённой версии от разработчика. Например, ошибка проверки прав способна разрешить посетителю действие, которое должно быть доступно только администратору. Для возникновения угрозы не нужен намеренно добавленный бэкдор.
Поэтому целостность файлов и наличие уязвимостей проверяют отдельно. Совпадение с файлами разработчика отвечает на вопрос об изменениях. Оно не показывает, обнаружили ли позднее проблему безопасности в исходном коде. Официальное руководство WordPress по безопасности рекомендует обновлять установленные плагины и темы и выбирать программы, которые продолжают обслуживаться.
Вы не сможете получить следующее исправление
Сегодня плагин может подходить для установки, а завтра ему потребуется исправление безопасности. Если поставщик перестанет выдавать обновления или вы рассчитываете на автоматическое обновление там, где нужна ручная установка, сайт может оставаться уязвимым даже после выпуска исправления.
Фраза «обновления включены» требует уточнений. Узнайте, как доставляются новые файлы, кто сообщает об исправлениях и кто устанавливает их на вашем сайте. Доступ к коду, сервис обновлений и поддержка исходного разработчика — отдельные составляющие предложения. Их различия разобраны в полном руководстве по GPL-плагинам WordPress.
Как проверить безопасность GPL-плагинов WordPress до установки
Начните проверку, пока пакет остаётся скачанным файлом. Не загружайте неизвестный ZIP на рабочий сайт только ради проверки, запускается ли плагин. Если самостоятельно оценить файлы не получается, передайте архив и приведённые ниже вопросы разработчику или специалистам по безопасности вашего хостинга.
1. Как проверить источник GPL-плагина WordPress
Составьте короткую запись: название продукта, исходный разработчик, поставщик, дата загрузки, точная версия и заявленные изменения. Сопоставьте сведения поставщика с документацией и журналом изменений разработчика. Архив можно переименовать; само по себе его имя не подтверждает ни содержимое, ни происхождение пакета.
Задайте поставщику конкретные вопросы:
- Это файлы выпуска разработчика или изменённая сборка?
- Если сборка изменена, какие именно файлы поменяли и зачем?
- Как определить поставляемую версию и требования совместимости?
- Как получать исправления безопасности и какой доступ нужен для их установки?
Содержательный ответ даёт проверяемые сведения. Значок «100% чисто» не называет сканер, проверенные файлы, дату проверки или исходный источник. Отзывы могут помочь оценить, отвечает ли поставщик на обращения, но не подтверждают подлинность вашего конкретного архива.
Также выясните, требует ли нужная функция аккаунта разработчика, удалённого API, библиотеки шаблонов или другого облачного сервиса. Работа локального плагина и доступ к удалённой услуге — разные утверждения. Проверяйте реальные условия сервиса: сообщение об активации не подтверждает права на его использование.
2. Сравните файлы с доверенной копией той же версии
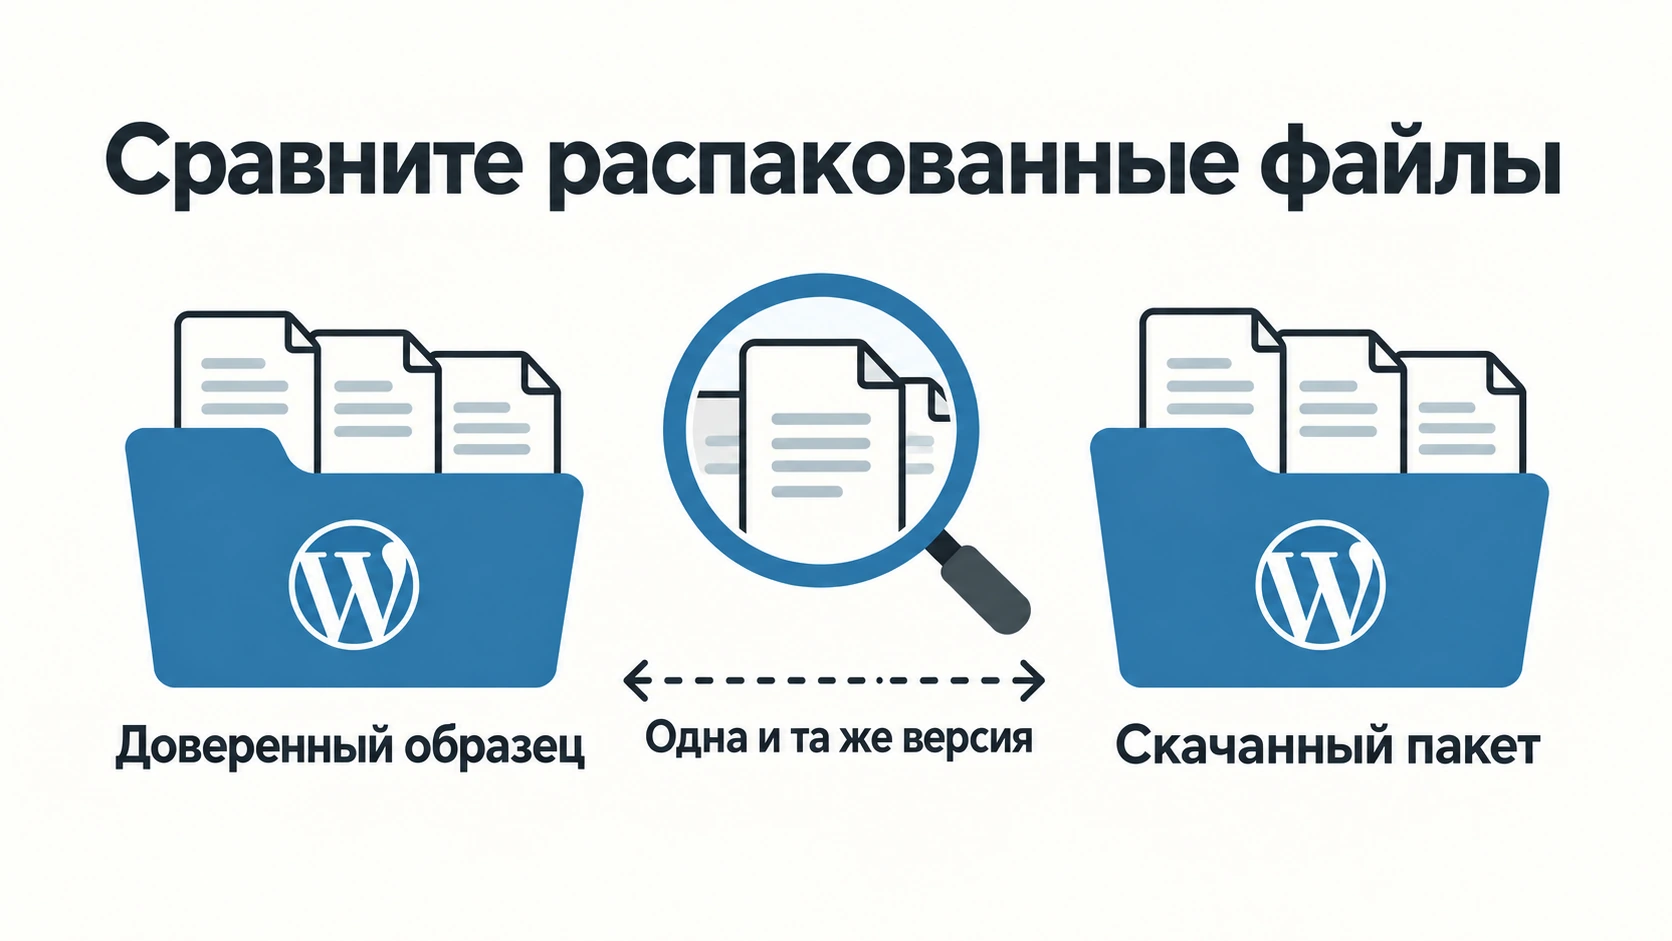
Для полезного сравнения нужен независимый доверенный образец: загрузка непосредственно от разработчика или другой источник с подтверждённой подлинностью. Сравнивайте одинаковые выпуски. Сопоставление премиального пакета с бесплатной редакцией закономерно покажет различия и не подтвердит оригинальность премиальной сборки.
Попросите технического специалиста сравнить перечни и содержимое распакованных файлов, не выполняя код проверяемого плагина. Дополнительные PHP-файлы, изменения механизма обновлений, новые внешние соединения и удалённые проверки нужно объяснить в контексте продукта. Минифицированный JavaScript не обязательно является вредоносным: обычные плагины тоже используют сжатые ресурсы. Цель — разобраться в неожиданных различиях, а не объявлять заражением каждую незнакомую строку.
Контрольная сумма — цифровой отпечаток содержимого файла. Совпадение имеет смысл только при доверии к образцу. Хеш, который неизвестный отправитель приложил к своему архиву, позволяет узнать этот файл, но не служит независимым подтверждением оригинала разработчика. У двух ZIP-архивов могут различаться хеши из-за повторной упаковки. Прежде чем говорить об изменении кода, сравните распакованные файлы.
Для плагинов из WordPress.org администратор может выполнить на существующей установке WordPress команду проверки контрольных сумм WP-CLI:
wp plugin verify-checksums --all --strict
Команда сравнивает установленные файлы плагинов с контрольными суммами WordPress.org. Это не сканер вредоносного кода и не универсальная проверка подлинности ZIP. Параметр strict включает различия, которые без него считаются менее значимыми, например изменения readme.
Для премиальных и заказных плагинов на WordPress.org может не быть подходящего образца. Официальное руководство WordPress по проверкам безопасности через WP-CLI показывает, что при отсутствии образца проверка может быть пропущена. «Пропущено» означает, что этот метод не подтвердил файлы. Это не заключение «чисто» или «заражено». Для таких файлов нужен доверенный образец той же версии либо технический разбор.
3. Проверка файлов плагина WordPress на вредоносный код: учитывайте охват
Попросите доверенного специалиста изучить и просканировать распакованные файлы в изолированном месте вне публичного веб-каталога. Инструменты должны обслуживаться и подходить для PHP и JavaScript. Сохраните исходный архив для сравнения. Ради проверки не запускайте его установщик и не подключайте содержащиеся в нём PHP-файлы.
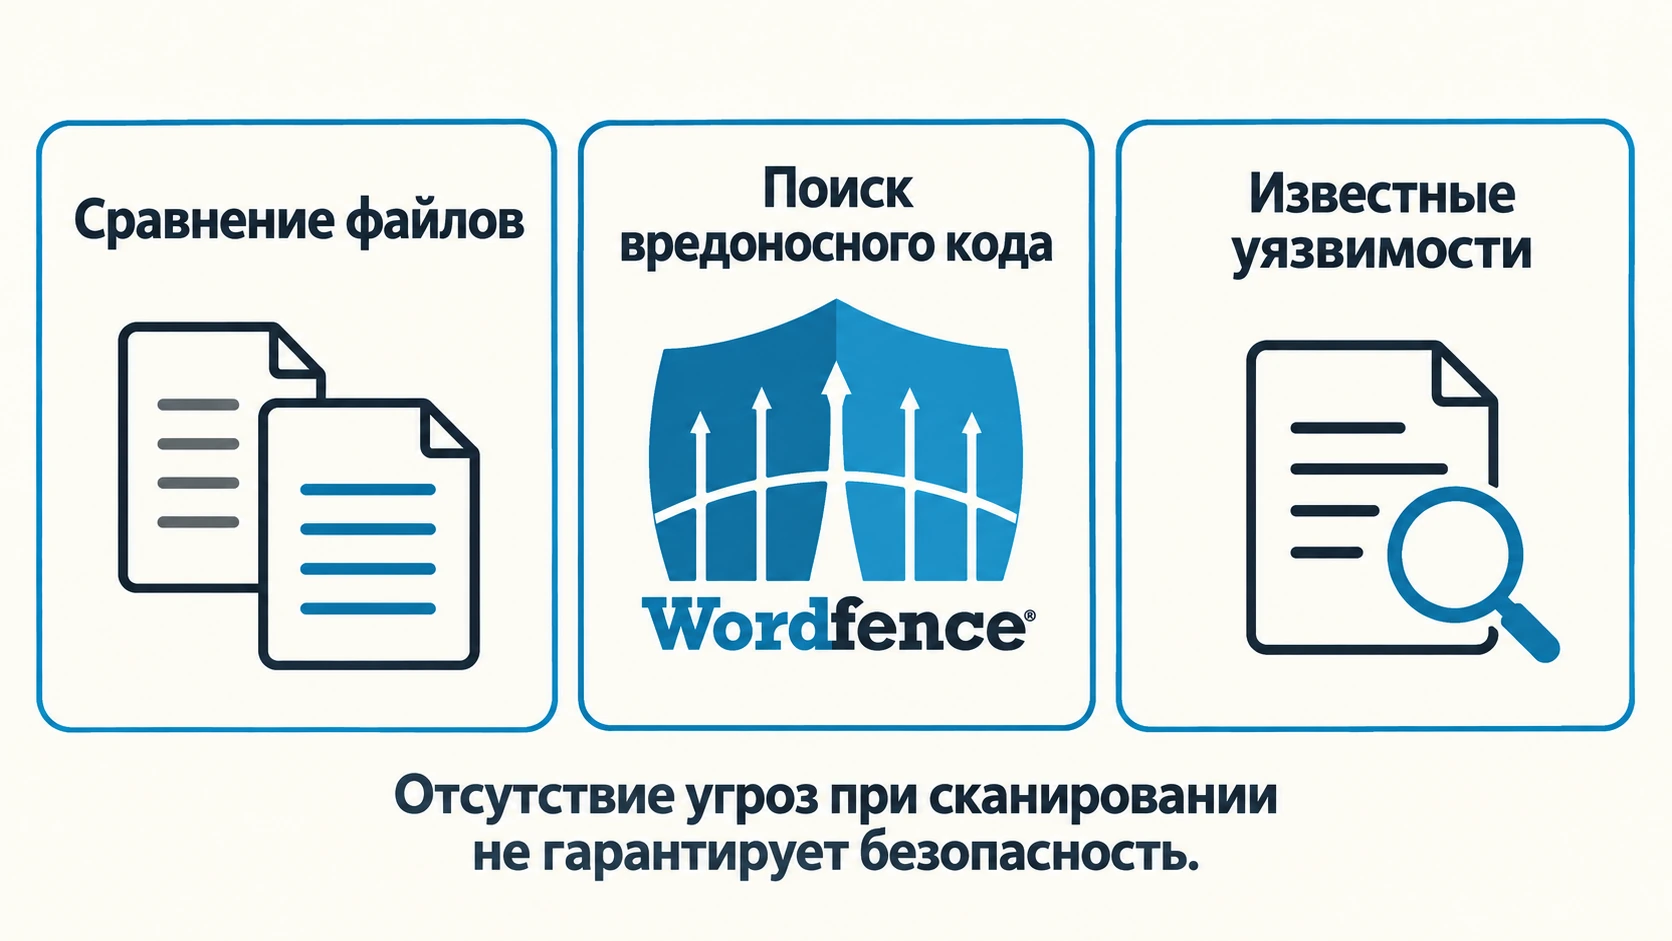
Сканирование архива полезно, только если инструмент поддерживает этот формат и действительно изучает содержимое, которое вы собираетесь установить. Результат «угроз не найдено» для ZIP, содержимое которого инструмент не проверил, или для пропущенного архива мало говорит о файлах внутри. Вместе с результатом запросите охват проверки и сведения о её завершении.
Сканер ищет вредоносные сигнатуры, шаблоны кода или поведение, которые способен обнаружить выбранный инструмент. Он может выявить угрозы, но не доказывает отсутствие неизвестного или пока неактивного кода. Предупреждение тоже иногда требует технического разбора, прежде чем его можно признать заражением или ложным срабатыванием.
Wordfence — один из инструментов для регулярного сканирования сайта. В документации сканирования Wordfence описаны проверки известных вредоносных шаблонов и URL. Там также указано, что Standard Scan сейчас не включает сравнение файлов плагинов и тем с репозиторием; эти параметры включаются отдельно. Проверьте нужные настройки, прежде чем считать, что выполнены все виды проверки.
В документации параметров сканирования описаны исключения и настройки охвата. Посмотрите, какие пути пропущены, возникли ли ошибки и завершилось ли сканирование. Установка сомнительного плагина с последующим запуском Wordfence на рабочем сайте отличается от изучения скачанных файлов до выполнения кода. В обзоре Wordfence мы объясняем роль инструмента в постоянной защите.
4. Найдите сообщения об уязвимостях в поставляемой версии
Изучите сообщения разработчика о безопасности и поддерживаемую базу уязвимостей WordPress. Например, Wordfence Intelligence публикует доступные для поиска сведения об уязвимостях плагинов и тем. Ищите точного разработчика и продукт: похожее название может быть у другого плагина.
Прочитайте диапазон затронутых версий, выпуск с исправлением, дату публикации и условия эксплуатации уязвимости. Затем убедитесь, что ваш пакет действительно содержит исправление. Недавняя дата загрузки ещё не означает, что файлы внутри актуальны.
Если сообщение относится к вашему выпуску, а получить исправленную версию из доверенного источника не получается, отложите установку. Отсутствие обнаруженного вредоносного кода не устраняет уязвимость исходного плагина. Обратное тоже верно: отсутствие опубликованных сообщений полезно знать, но оно не доказывает, что невыявленных ошибок нет.
5. Проверьте работу в среде, отделённой от рабочего сайта
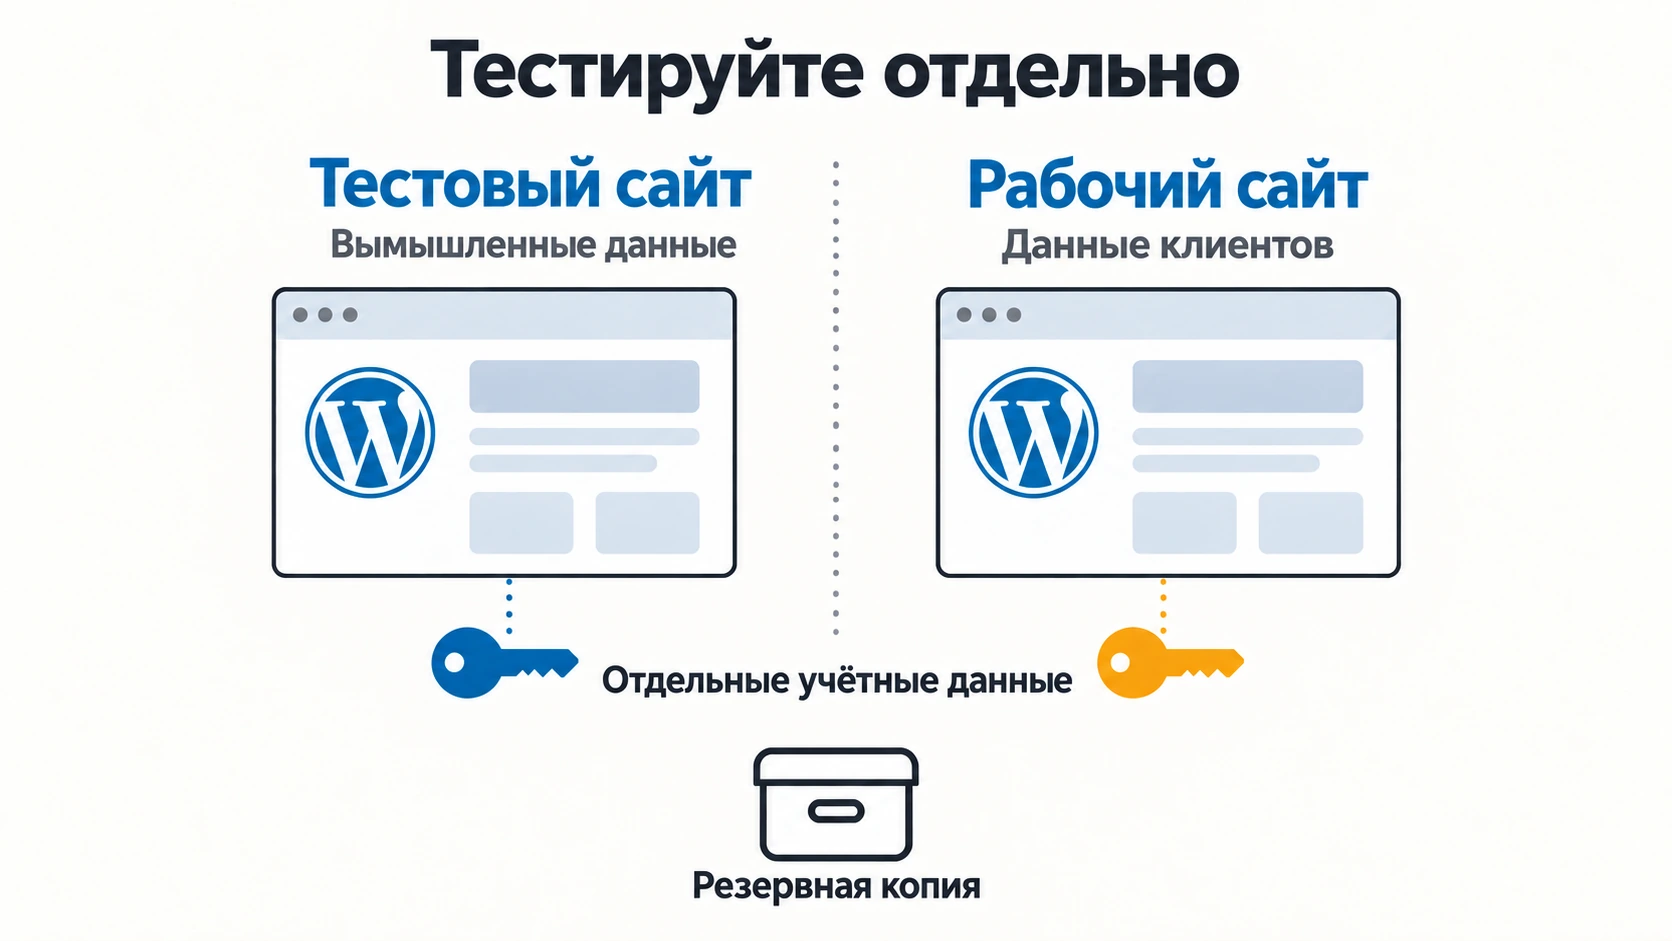
После решения вопросов об источнике и файлах используйте тестовый сайт с вымышленными данными. Перед изменением рабочего сайта проверьте основную функцию плагина и связанные сценарии: редактирование страниц, отправку формы, тестовое оформление заказа или вход в аккаунт.
Для незнакомого пакета тестовая среда должна быть отделена от рабочих файлов, баз данных и учётных данных. Папка staging в том же аккаунте хостинга может иметь общие права или секреты с рабочим сайтом. Одно название staging не делает среду подходящей для запуска недоверенного кода. Уточните у хостинга или разработчика, что именно изолировано.
Подключайте тестовые интеграции и исключите отправку тестовых писем, платежей и вебхуков реальным клиентам. Эти меры относятся к подготовке тестовой среды и не заменяют проверку пакета. Успешный тест показывает, что проверенный сценарий работал в конкретных условиях. Скрытая вредоносная активность может не проявиться за короткое время.
До изменений на рабочем сайте сохраните резервную копию файлов и базы данных вне самой установки. Убедитесь, что знаете, как восстановить сайт из этой копии. Отдельные рабочие процедуры разобраны в руководстве по резервным копиям UpdraftPlus и руководстве по WP STAGING.
Что ваши проверки действительно подтверждают
Используйте таблицу при оценке обещания поставщика или отчёта специалиста. У каждого результата свой смысл. Сочетание проверок помогает принять более обоснованное решение, чем один успокаивающий значок.
| Данные | Что помогают установить | Что остаётся неизвестным |
|---|---|---|
| Прослеживаемый источник | Кто передал файлы и какую версию заявляет | Есть ли в этой версии уязвимости |
| Совпадение с доверенным образцом | Проверенные файлы совпадают с образцом того же выпуска | Есть ли уязвимость в исходном коде |
| Завершённое сканирование без обнаруженных угроз | Инструмент не выявил угроз в фактически проверенных файлах | Неизвестные угрозы, исключения и недоступное инструменту поведение |
| Проверка подходящих сообщений об уязвимостях | Затрагивает ли опубликованная проблема определённую версию | Уязвимости, которые ещё не обнаружены |
| Успешный изолированный тест | Проверенные функции работают в этой среде | Поведение вне теста и безопасность сайта в целом |
| Подтверждённый способ получения обновлений | Как получить будущие исправления | Будет ли кто-то отслеживать и устанавливать их |
Если доверенного образца нет, зафиксируйте пробел вместо объявления пакета оригинальным. Если сканер пропустил файлы, укажите, что они не проверены. С неопределённостью проще работать, когда она явно описана и понятно, какое действие поможет её уменьшить.
Принимайте решение с учётом обслуживания вашего сайта
Представим ситуацию: вы выбираете премиальное дополнение для форм на сайте небольшой компании. Один поставщик указывает версию и способ обновления, но не предоставляет независимого сравнения файлов. Разработчик предлагает прямую загрузку и поддержку. Оба пакета могут содержать GPL-код, но доступные доказательства и помощь различаются.
Если у вас есть разработчик, который изучит файлы и будет обслуживать плагин, сторонняя поставка может подходить. Если никто не способен разобраться с происхождением пакета или получить срочное исправление, прямая покупка у разработчика может лучше соответствовать условиям работы. Решение зависит от цены, доступных доказательств и обслуживания, которое вы сможете поддерживать.
Перед установкой нужно уметь определить пакет, объяснить существенные изменения, разобраться с применимыми сообщениями об уязвимостях, описать путь получения обновлений и восстановить сайт после неудачного изменения. Для магазина или сайта с личными кабинетами, где обрабатываются данные клиентов, неразрешённые вопросы требуют более тщательного разбора.
Отложите установку, если источник невозможно проследить, изменения не объяснены, уязвимость в вашей версии не исправлена или заявленный способ обновления не подтверждается. Запросите недостающие сведения либо выберите другой источник. Чтобы признать пакет неподходящим для рабочего сайта, не требуется доказать, что он вредоносен.
Если сомнительный пакет уже установлен
Начните с записи источника, даты установки и точной установленной версии. Сохраните исходный ZIP и относящиеся к ситуации журналы. Организуйте проверку работающего сайта вместе с исходным пакетом: чистый архив не объясняет всё, что могло произойти после установки.
При признаках взлома подключите хостинг или специалиста по реагированию на инциденты. Официальное руководство WordPress по восстановлению взломанного сайта описывает фиксацию инцидента, устранение причины и восстановление. Простое удаление подозрительного плагина может оставить созданные аккаунты, изменения базы данных или посторонние файлы в других частях установки.
Замена плагина доверенной копией может входить в восстановление, однако нужна и проверка сайта в целом. Уточните у специалиста, какие учётные данные надо заменить и есть ли резервная копия, сделанная до проникновения. Восстановление полезно только тогда, когда понятны состояние копии и причина взлома.
Учитывайте будущие обновления ещё до установки
Ведите короткую запись обслуживания: откуда получен плагин, как его проверили, какие сервисы ему нужны и кто отвечает за исправления. Пересматривайте её при смене поставщика, прекращении обслуживания или появлении сообщения об уязвимости.
Ответ на вопрос «безопасны ли GPL-плагины» зависит от конкретной поставки. Плагины по GPL могут подходить для рабочих сайтов, если вы доверяете файлам на основании проверяемых сведений и можете обеспечить обслуживание. До установки выясните происхождение, целостность и известные уязвимости. Затем назначьте ответственных за обновления, тестирование и восстановление. Так решение будет опираться на понятные доказательства и процесс, который вы сможете поддерживать.